Domain wasserstoff-speicherung.de kaufen?
Wir ziehen mit dem Projekt
wasserstoff-speicherung.de um.
Sind Sie am Kauf der Domain
wasserstoff-speicherung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wasserstoff-speicherung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
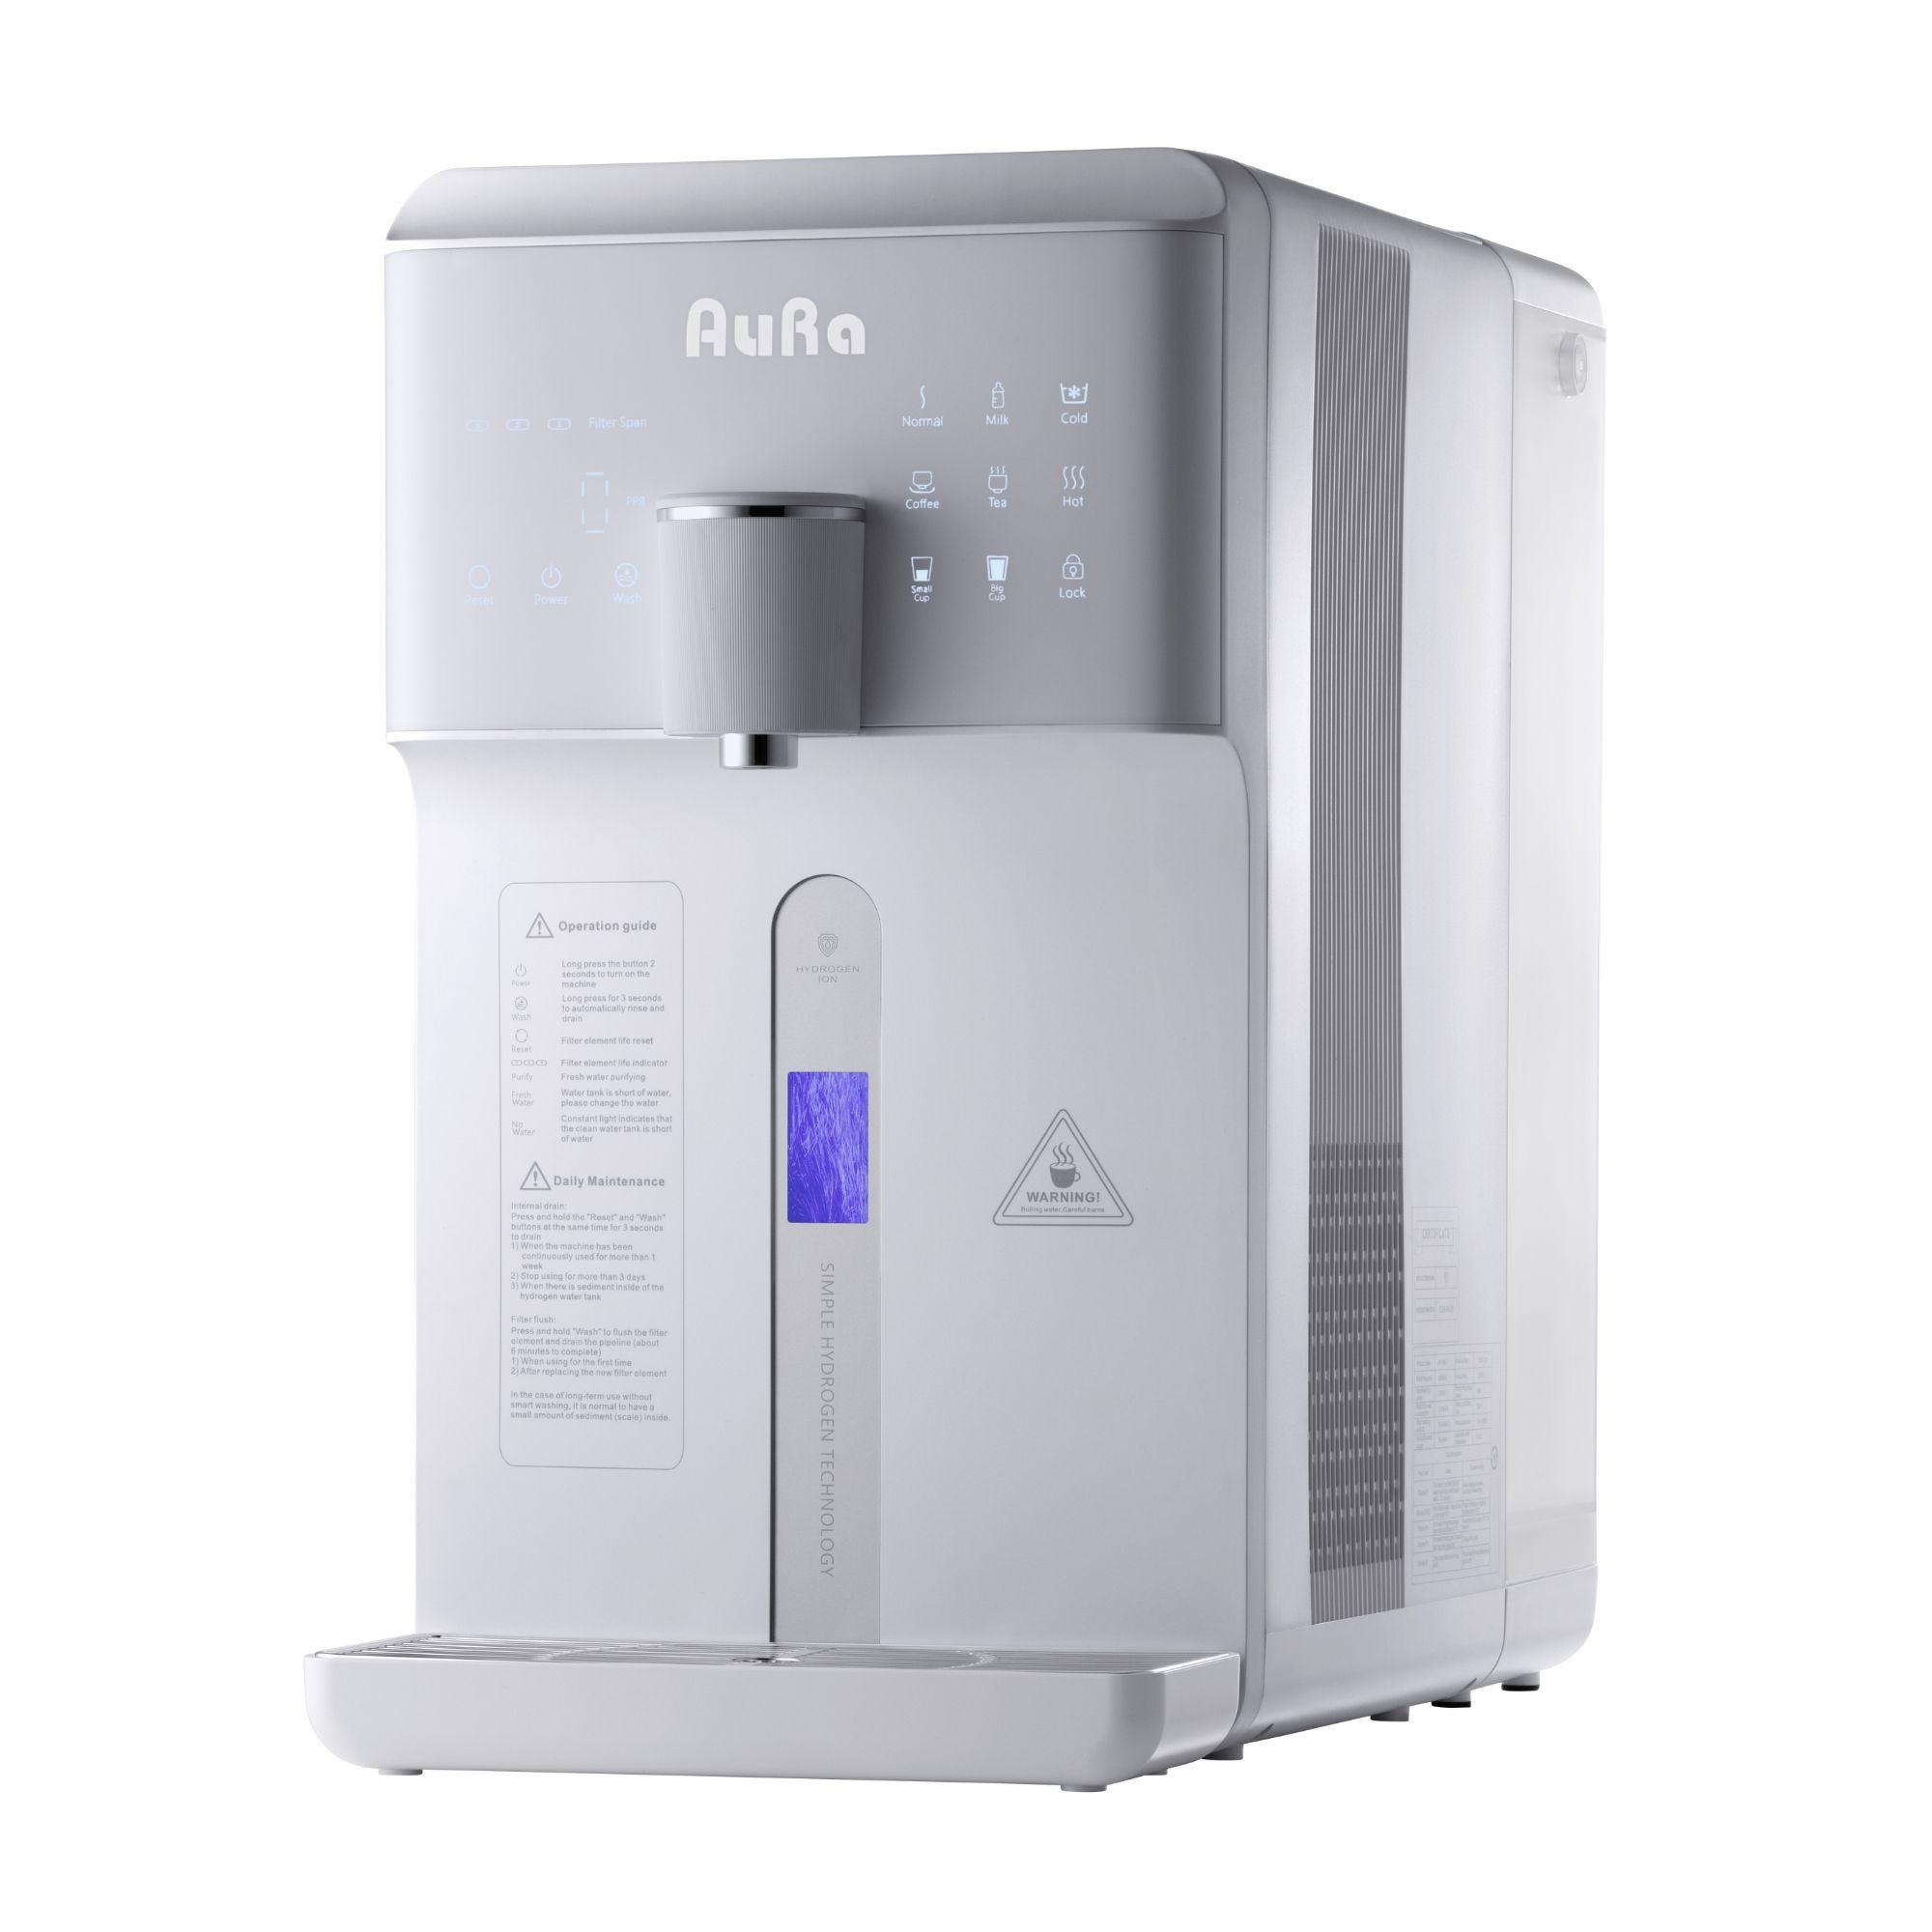
AURA W23 Auftisch Osmoseanlage mit Tank - Umkehrosmose, Heißwasser & Wasserstoff - WeißReines Wasser überall - ohne Festwasseranschluss.Die AORA W23 ist eine kompakte 4-in-1-Auftischanlage für Zuhause, Büro, Ferienwohnung oder Wohnmobil - überall dort, wo kein Festwasseranschluss verfügbar ist. Dank integriertem Tank liefert sie auf Knopfdruck Osmosewasser, Hydrogenwasser, Heißwasser und gekühltes Wasser - in einem einzigen Gerät.5-stufige Umkehrosmose & UVC-DesinfektionHochwertige Sediment- und Carbonfilter plus 200 GPD RO-Membran filtern Kalk, Schwermetalle und Schadstoffe zuverlässig aus dem Wasser. Die integrierte UVC-LED-Einheit desinfiziert das Wasser unmittelbar vor der Ausgabe - ganz ohne chemische Zusätze. Nahezu 99,9 % schadstofffreies Trinkwasser auf Knopfdruck.Hydrogen-Technologie per PEM/SPE-ElektrolyseDer integrierte Wasserstoffgenerator bringt gasförmigen Wasserstoff aktiv ins Trinkwasser ein - für antioxidative Wirkung und tägliche Unterstützung der Zellgesundheit.6 Temperaturstufen - von eiskalt bis kochendGekühlt, Raumtemperatur, 45 °C, 80 °C, 90 °699,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Umfüllbogen WasserstoffUmfüllbogen Wasserstoff. Zum einfachen Umfüllen von großen in kleine Gasflaschen.. Das Umfüllen sollte immer sehr langsam und mit geringen Druck erfolgen.. DIN 477-1. Gewinde beidseitig: W21,8 x 1/14" LH. Betriebsdruck: 200 bar. Medium: Wasserstoff. Artikelnummer: 110440. Angaben zur Produktsicherheit. Rief. Rief & Co. GmbH. Zeppelinstr. 2. 73095 Albershausen. Telefon: +49 (0) 7161 / 40230 – 0. E-Mail: info@rimag.de. https://www.rimag.de/. Produktsicherheit und Dokumente. Hersteller. Rief & Co. GmbH. Zeppelinstr. 2. 73095 Albershausen. Deutschland. E-Mail: info@rimag.de. Telefon: +49 (0)7161 40230-0. Web: https://www.rimag.de/. Produktidentifikation. Umfüllbogen Wasserstoff · Art.-Nr. 110440 · EAN 11044041,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rößiger, Monika: Die Wasserstoff-WendeDie Wasserstoff-Wende , Klimaneutralität bis 2045 lässt sich nur mit Hilfe von grünem Wasserstoff erreichen. Er ist der Schlüssel zur Energiewende und wird durch die Spaltung von Wasser via Ökostrom erzeugt. Was technisch und wirtschaftlich bereits machbar ist, zeigt Monika Rößiger in diesem hochaktuellen Buch. Wasserstoff kann Energieträger und Speichermedium zugleich sein. Er gibt uns die Chance, auf Erdöl, Kohle und Erdgas zu verzichten. Die Wissenschaftsjournalistin Monika Rößiger beschreibt diese revolutionäre Technologie und ist überzeugt: Die kommenden Jahre stellen die Weichen für unsere Zukunft. Unter dem Druck drohender Energieknappheit sollten wir uns nicht erneut in zweifelhafte Abhängigkeiten begeben. Rößiger porträtiert Pilotprojekte und die Menschen dahinter: In der Energieversorgung, Stahlindustrie und Hafenlogistik, beim Antrieb von Lkw, Zügen, Schiffen und Flugzeugen - überall wird die Nutzung erprobt. Und auch für die rentable Produktion grünen Wasserstoffs gibt es interessante Ansätze. Politik, Wirtschaft und Gesellschaft müssen nun an einem Strang ziehen: Mit Hilfe von Wasserstoff können wir die Energiewende schaffen und dabei Wohlstand und Arbeitsplätze in Deutschland sichern. Ursprünglich erschienen in der Edition Körber. , Sonstige > Motorkühlung , Erscheinungsjahr: 20220711, Produktform: Kartoniert, Autoren: Rößiger, Monika, Seitenzahl/Blattzahl: 256, Keyword: Energiewende; Grüne Wirtschaft; Innovation; Klimaschutz; Technologie; Umweltpolitik; Verkehrswende; Wasserstoff; Windkraft; Ökostrom, Fachschema: Ökologie~Ressource~Management / Umwelt~Umweltmanagement, Fachkategorie: Angewandte Ökologie, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Energieressourcen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Edition Werkstatt, Verlag: Edition Werkstatt, Verlag: edition werkstatt, Länge: 205, Breite: 129, Höhe: 23, Gewicht: 378, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Elektroden werden bei der Elektrolyse von Wasserstoff verwendet?
Bei der Elektrolyse von Wasser werden in der Regel zwei Elektroden verwendet: eine positive Elektrode (Anode) und eine negative Elektrode (Kathode). Für die Herstellung von Wasserstoffgas wird die Wasserstoffblase an der Kathode erzeugt, während an der Anode Sauerstoffgas entsteht. **
-
Wofür benötigt man Wasserstoff bei der Elektrolyse mit destilliertem Wasser?
Bei der Elektrolyse mit destilliertem Wasser wird Wasserstoff benötigt, um den Prozess der Wasserspaltung zu ermöglichen. Wasserstoff wird an der Kathode des Elektrolysegeräts gebildet und dient als Reduktionsmittel, das die Elektronen aufnimmt, die während der Elektrolyse freigesetzt werden. Der Wasserstoff kann dann gesammelt und für verschiedene Anwendungen wie die Wasserstoffbrennstoffzelle oder die chemische Industrie verwendet werden. **


Wie viel Kapazität hat der Tank dieses Fahrzeugs?
Der Tank dieses Fahrzeugs hat eine Kapazität von 60 Litern. Das entspricht einer Reichweite von etwa 600 Kilometern. Die genaue Reichweite hängt jedoch vom Verbrauch des Fahrzeugs ab. **
Wie kann Elektrolyse zur Gewinnung von reinem Wasserstoff und Sauerstoff eingesetzt werden?
Elektrolyse ist ein Verfahren, bei dem Wasser in seine Bestandteile Wasserstoff und Sauerstoff aufgespalten wird. Dazu wird eine elektrische Spannung an Wasser angelegt, wodurch Wasser in Wasserstoff und Sauerstoff zerlegt wird. Die entstehenden Gase können dann separat gesammelt und als reiner Wasserstoff und Sauerstoff genutzt werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
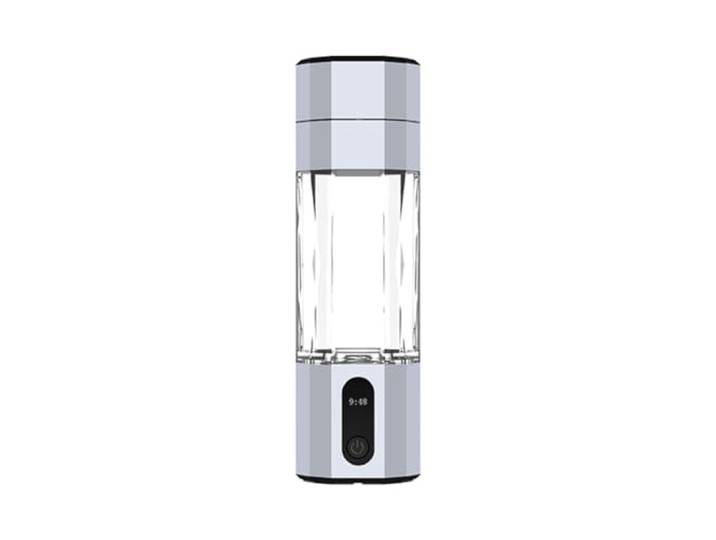
Cpolebev PEM-Elektrolyse-Wasserstoffgenerator, 8000PPB-Display, Tragbare Wiederaufladbare Wasserstoff-Wasserflasche, Einfache Installation, Einfach zu Verwenden, SilberweißCpolebev PEM-Elektrolyse-Wasserstoffgenerator, 8000PPB-Display, Tragbare Wiederaufladbare Wasserstoff-Wasserflasche, Einfache Installation, Einfach zu Verwenden, Silberweiß. Elektrolysemodi für optimale Wasserstoffkonzentration: Ein einziger Tastendruck löst eine schnelle Elektrolyse aus, die 5 Minuten dauert und bis zu 6.000 ppb Wasserstoff produziert. Ein zusätzlicher Tastendruck verlängert die Elektrolysedauer auf 10 Minuten für maximal 8.000 ppb. was die bessere Absorption von Wassermolekülen durch Zellmembranen verbessert. Mühelose Verbindung mit einer Mineralwasserflasche: Der Wasserstoffbecher kann von seiner Basis abgenommen werden, um ihn an eine Mineralwasserflasche anzuschließen, was die Verwendung unterwegs bequem macht. Die einzigartig gestaltete Basis ist mit mehreren Flaschengrößen kompatibel und sorgt so für eine einfache Anwendung. Innovative wasserstoffreiche Wassererzeugung: Die Wasserflasche nutzt die fortschrittliche PEM-Elektrolysetechnologie, um eine Verbindung von Wasserstoff und Wasser zu fördern und so wasserstoffreiches Trinkwasser zu erzeugen. Besonders effektiv, wenn das Wasser einen höheren Mineralstoffgehalt hat, was eine Wasserstoffkonzentration von bis zu 99,99 % garantiert. Revolutionieren Sie das Wassertrinkerlebnis: Unser 2-in-1-Wasserstoff-Wasserflaschengenerator ebnet den Weg für den Genuss von mit Wasserstoff angereichertem Wasser jederzeit und überall. Das erstklassige Gerät trennt Wasserstoff von Sauerstoff und erzeugt so eine große Menge Wasserstoff mit ausgezeichneter Stabilität. Die obere Entlüftung entfernt effektiv restliches Chlor und andere und sorgt so für eine bessere Wasserqualität. Benutzerorientiertes, praktisches Design: Der Wasserstoffbecher zeichnet sich durch hervorragende Dichtleistung, einfache Bedienung und eine Reihe nützlicher Designmerkmale für eine reibungslosere Verwendung aus. Enthält eine mit EVE-Kissen ausgestattete Basis für eine , rutschfeste Nutzung. Es besteht aus transparentem Sicherheitsglas und wird durch ein professionelles LED-Anzeigefeld mit Touch-Steuerungsfunktion ergänzt.88,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AURA W23 Auftisch Osmoseanlage mit Tank - Umkehrosmose, Heißwasser & Wasserstoff - WeißReines Wasser überall - ohne Festwasseranschluss.Die AORA W23 ist eine kompakte 4-in-1-Auftischanlage für Zuhause, Büro, Ferienwohnung oder Wohnmobil - überall dort, wo kein Festwasseranschluss verfügbar ist. Dank integriertem Tank liefert sie auf Knopfdruck Osmosewasser, Hydrogenwasser, Heißwasser und gekühltes Wasser - in einem einzigen Gerät.5-stufige Umkehrosmose & UVC-DesinfektionHochwertige Sediment- und Carbonfilter plus 200 GPD RO-Membran filtern Kalk, Schwermetalle und Schadstoffe zuverlässig aus dem Wasser. Die integrierte UVC-LED-Einheit desinfiziert das Wasser unmittelbar vor der Ausgabe - ganz ohne chemische Zusätze. Nahezu 99,9 % schadstofffreies Trinkwasser auf Knopfdruck.Hydrogen-Technologie per PEM/SPE-ElektrolyseDer integrierte Wasserstoffgenerator bringt gasförmigen Wasserstoff aktiv ins Trinkwasser ein - für antioxidative Wirkung und tägliche Unterstützung der Zellgesundheit.6 Temperaturstufen - von eiskalt bis kochendGekühlt, Raumtemperatur, 45 °C, 80 °C, 90 °699,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Umfüllbogen WasserstoffUmfüllbogen Wasserstoff. Zum einfachen Umfüllen von großen in kleine Gasflaschen.. Das Umfüllen sollte immer sehr langsam und mit geringen Druck erfolgen.. DIN 477-1. Gewinde beidseitig: W21,8 x 1/14" LH. Betriebsdruck: 200 bar. Medium: Wasserstoff. Artikelnummer: 110440. Angaben zur Produktsicherheit. Rief. Rief & Co. GmbH. Zeppelinstr. 2. 73095 Albershausen. Telefon: +49 (0) 7161 / 40230 – 0. E-Mail: info@rimag.de. https://www.rimag.de/. Produktsicherheit und Dokumente. Hersteller. Rief & Co. GmbH. Zeppelinstr. 2. 73095 Albershausen. Deutschland. E-Mail: info@rimag.de. Telefon: +49 (0)7161 40230-0. Web: https://www.rimag.de/. Produktidentifikation. Umfüllbogen Wasserstoff · Art.-Nr. 110440 · EAN 11044041,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Rößiger, Monika: Die Wasserstoff-WendeDie Wasserstoff-Wende , Klimaneutralität bis 2045 lässt sich nur mit Hilfe von grünem Wasserstoff erreichen. Er ist der Schlüssel zur Energiewende und wird durch die Spaltung von Wasser via Ökostrom erzeugt. Was technisch und wirtschaftlich bereits machbar ist, zeigt Monika Rößiger in diesem hochaktuellen Buch. Wasserstoff kann Energieträger und Speichermedium zugleich sein. Er gibt uns die Chance, auf Erdöl, Kohle und Erdgas zu verzichten. Die Wissenschaftsjournalistin Monika Rößiger beschreibt diese revolutionäre Technologie und ist überzeugt: Die kommenden Jahre stellen die Weichen für unsere Zukunft. Unter dem Druck drohender Energieknappheit sollten wir uns nicht erneut in zweifelhafte Abhängigkeiten begeben. Rößiger porträtiert Pilotprojekte und die Menschen dahinter: In der Energieversorgung, Stahlindustrie und Hafenlogistik, beim Antrieb von Lkw, Zügen, Schiffen und Flugzeugen - überall wird die Nutzung erprobt. Und auch für die rentable Produktion grünen Wasserstoffs gibt es interessante Ansätze. Politik, Wirtschaft und Gesellschaft müssen nun an einem Strang ziehen: Mit Hilfe von Wasserstoff können wir die Energiewende schaffen und dabei Wohlstand und Arbeitsplätze in Deutschland sichern. Ursprünglich erschienen in der Edition Körber. , Sonstige > Motorkühlung , Erscheinungsjahr: 20220711, Produktform: Kartoniert, Autoren: Rößiger, Monika, Seitenzahl/Blattzahl: 256, Keyword: Energiewende; Grüne Wirtschaft; Innovation; Klimaschutz; Technologie; Umweltpolitik; Verkehrswende; Wasserstoff; Windkraft; Ökostrom, Fachschema: Ökologie~Ressource~Management / Umwelt~Umweltmanagement, Fachkategorie: Angewandte Ökologie, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Energieressourcen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Edition Werkstatt, Verlag: Edition Werkstatt, Verlag: edition werkstatt, Länge: 205, Breite: 129, Höhe: 23, Gewicht: 378, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Elektroden werden bei der Elektrolyse von Wasserstoff verwendet?
Bei der Elektrolyse von Wasser werden in der Regel zwei Elektroden verwendet: eine positive Elektrode (Anode) und eine negative Elektrode (Kathode). Für die Herstellung von Wasserstoffgas wird die Wasserstoffblase an der Kathode erzeugt, während an der Anode Sauerstoffgas entsteht. **
-
Wofür benötigt man Wasserstoff bei der Elektrolyse mit destilliertem Wasser?
Bei der Elektrolyse mit destilliertem Wasser wird Wasserstoff benötigt, um den Prozess der Wasserspaltung zu ermöglichen. Wasserstoff wird an der Kathode des Elektrolysegeräts gebildet und dient als Reduktionsmittel, das die Elektronen aufnimmt, die während der Elektrolyse freigesetzt werden. Der Wasserstoff kann dann gesammelt und für verschiedene Anwendungen wie die Wasserstoffbrennstoffzelle oder die chemische Industrie verwendet werden. **
-
Wie viel Kapazität hat der Tank dieses Fahrzeugs?
Der Tank dieses Fahrzeugs hat eine Kapazität von 60 Litern. Das entspricht einer Reichweite von etwa 600 Kilometern. Die genaue Reichweite hängt jedoch vom Verbrauch des Fahrzeugs ab. **
-
Wie kann Elektrolyse zur Gewinnung von reinem Wasserstoff und Sauerstoff eingesetzt werden?
Elektrolyse ist ein Verfahren, bei dem Wasser in seine Bestandteile Wasserstoff und Sauerstoff aufgespalten wird. Dazu wird eine elektrische Spannung an Wasser angelegt, wodurch Wasser in Wasserstoff und Sauerstoff zerlegt wird. Die entstehenden Gase können dann separat gesammelt und als reiner Wasserstoff und Sauerstoff genutzt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.